
一个聊天机器人库被投毒:装最新版,就等于把服务器交出去

专做 WhatsApp 机器人集成的 WPPConnect 被植入后门。恶意代码进了 npm 的 2.4.1 与服务端 2.10.82,还进了 Docker 的 latest、2 与 2.10.83 等一组标签;触发方式是「导入即执行」「启动即执行」,验证时 npm 上的 safe 版本是 2.4.0 与 2.10.81,而 GitHub 上的 v2.4.3 标签同样带毒。
这类事件最容易被误判的地方,是它没有 CVE、没有漏洞编号,也没有「利用条件」。你不需要被攻击,只要在某个时间点装了一次「最新版」,就已经中招。
受影响的包分发在三个渠道上。npm 上,客户端包 2.4.1 是恶意版本,2.4.0 是安全版本;服务端包 2.10.82 是恶意版本,2.10.81 是安全版本。GitHub Release 里,nightly 产物同样带毒,它内部版本号写作 2.4.4-alpha.0,但 npm 上并没有这个版本号,所以只查 npm 的人看不到它。Docker 上更麻烦:latest、2、2.10、2.10.83、main、2.10.82 这一串标签都指向带毒镜像,安全的是 2.10.81。
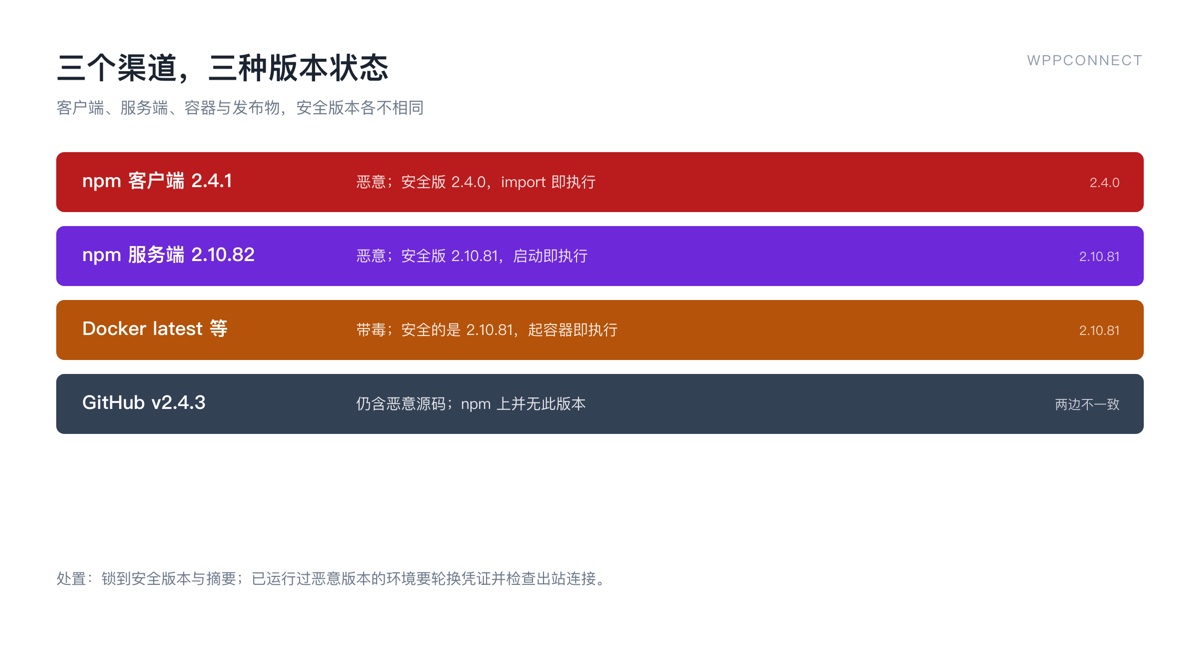
三个渠道的版本状态:npm 客户端 2.4.1、服务端 2.10.82、Docker 浮动标签、GitHub v2.4.3。
触发时机分三种,都在「你已经装好、还没跑业务」的阶段:npm 客户端包在 import 时通过运行期副作用执行;服务端包在启动时执行;Docker 镜像在容器启动时执行。也就是说,容器刚起来、日志还没打全,后门已经跑过了。
还有一个反直觉的点:GitHub 上后续的 v2.4.3 标签里同样留着一份恶意源码,但 npm 注册表里并没有 2.4.3 这个版本。这意味着「去 GitHub 看看最新 tag 是多少」并不能帮你判断 npm 上装的是什么——两个渠道的版本状态并不一致,把 tag 当成安全版本是错的。
修复动作要说清楚:客户端锁到 2.4.0,服务端锁到 2.10.81,Docker 显式拉 2.10.81 的摘要而不是任何浮动标签;已经运行过恶意版本的环境,不能只回滚版本——要把机器上出现过的凭证当作已经泄露,轮换令牌、检查出站连接、审计近期的发布与外联记录。
从防御角度看,这件事给出的教训很具体。第一,浮动的标签(latest、2、main)等于把「拉什么」的决定权交给仓库管理员,而对方的账号可能在你不知情时被换手。第二,npm 的 patch 版本升级通常被视为低风险,因此自动合并与 dependabot 会自动放行——恰恰是这个默认,把恶意代码送进了流水线。第三,多分发渠道的项目,版本状态可能不一致,「某个渠道看起来正常」不构成证据。
能落地的几条:把生产依赖钉到版本加摘要、禁止 latest、对发布后 48 小时内的新版本设冷却期(恶意包通常在几小时内被发现下架)、把「包安装」当成有权限的动作来审计,并给运行容器的账号去掉不必要的网络出站能力。
[关联推荐]
- 凭证是怎么从开发者的机器上流出去的 — 装包之后最常见的后果
- 一次右键点选就能执行脚本 — 供应链与扩展生态的另一条路
- MCP 的信任模型 — 给工具授权时该问的问题
评论 (0)
正文划词可点「问萝卜特」——自动发评论并由 AI 回复
加载评论中…