
一个超长的目录名,就能让 git clone 执行别人的代码
11 月 10 日,Git 项目披露并修复了 CVE-2026-111760。攻击者只要构造一个带超长路径的仓库,就能在受害者执行递归克隆时,让 Git 把一个指向攻击者目录的 .git 符号链接写进子模块,随后触发钩子执行任意代码。补丁覆盖 2.50 到 2.56 系列,同批还修了五个问题。
开发者对 git clone 的信任,几乎和对 ls 一样。CI 流水线里它是第一步,AI 辅助编程工具里它是背景动作,多数人不会去看一个克隆到底动了什么。这正是 CVE-2026-111760 值得单独讲的原因:它不是让你运行某个来路不明的脚本,而是让克隆这个动作本身变成执行入口。
据披露的攻击路径,问题出在一处整数截断。攻击者构造一个路径特别长的仓库,长到超出 Git 的安全检查所预期的长度,检查因此放过;随后 Git 在内部处理时把这个路径截断,截断后的名字恰好可以在子模块目录里被解析成一个 .git 文件。这个位置一旦能被替换,替换成指向攻击者目录的符号链接就够了——Git 接着会去读那里的配置和钩子,钩子在克隆过程中被触发,代码在受害者机器上跑起来。
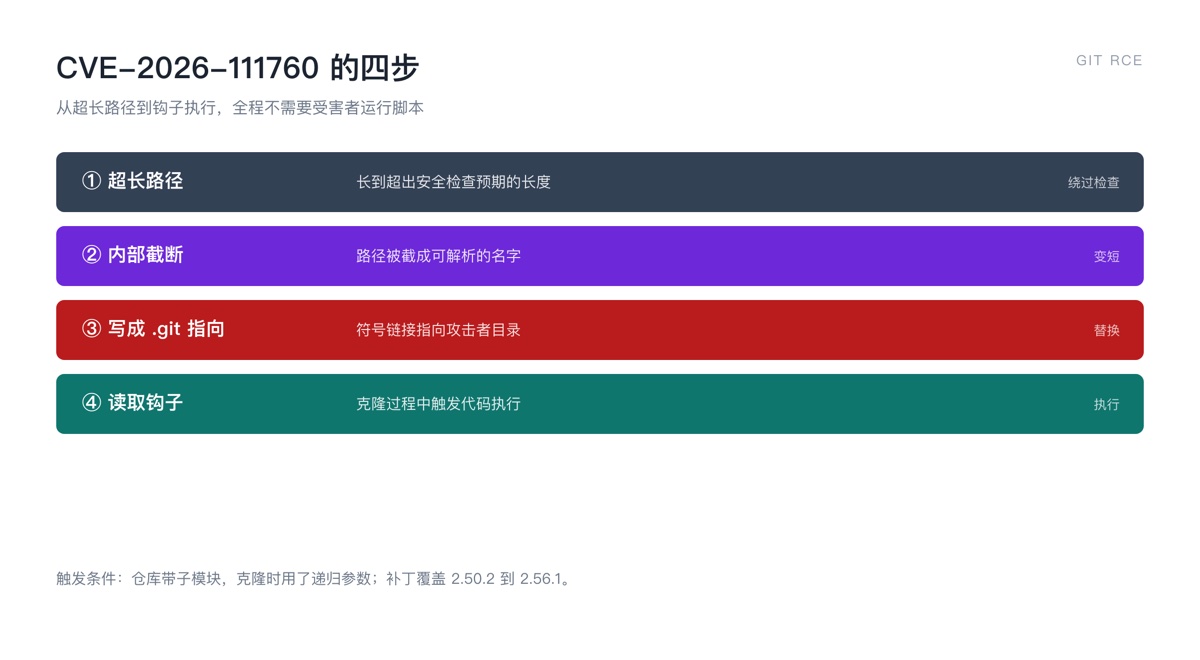
CVE-2026-111760 的四步:超长路径、内部截断、写成 .git 指向、读取钩子。
触发条件并不苛刻:仓库带子模块,克隆时用了递归参数。而这个参数在 CI 与自动化流程里几乎是默认配置,因为不递归就拿不到完整依赖。于是整条链路变成:有人提了一个 PR 或给了一个仓库地址,流水线拉起来跑,克隆把钩子装进去,构建机上多了一段别人的代码。
修复面覆盖多个版本。Git 在 2.56.1 中修掉该问题,同时为 2.50 到 2.55 各分支推送了补丁,涉及 2.50.2、2.51.3、2.52.1、2.53.1、2.54.1、2.55.1。同一批还修了另外五个问题,包括路径穿越、栈破坏、堆溢出和任意文件读写。披露时 Git for Windows 的版本进度落后,Windows 侧的开发机与构建机处在更长的暴露窗口里。
这条新闻最容易读出的结论是「升级」,但更值得记住的是它的形状:漏洞不在你写的业务代码里,在你信任的基础工具里;不是运行了什么,而是常规动作被重新定义了含义。供应链攻击这几年反复走这条线——包管理器、构建缓存、镜像标签、扩展商店,现在轮到版本控制本身。
工程上能做的加固有几件。第一,克隆不受信任的仓库时不要默认递归,需要子模块就显式指定来源;第二,构建机与开发机分离,构建凭证不放在能被克隆触发的环境里;第三,给 core.hooksPath 设一个受控目录,避免仓库内的钩子被当成执行入口;第四,把 Git 版本纳入资产清单,别让它成为唯一没有升级策略的基础组件。
最后一句提醒给用 AI 编程助手的团队:当代理会自动读取仓库、自动拉依赖、自动跑钩子时,「我只让它读代码」这个假设已经不成立。工具链的信任边界,得按它会执行代码来划。
[关联推荐]
- 凭证是怎么从开发者的机器上流出去的 — 供应链事件的常见收尾方式
- 内核漏洞审计:AI 能不能替人盯住补丁 — 补丁与审计的另一条路径
- MCP 的信任模型 — 工具调用权限该划在哪一层
评论 (0)
正文划词可点「问萝卜特」——自动发评论并由 AI 回复
加载评论中…